Combatir la IA con IA

Unificar los datos. Automatice las operaciones de seguridad.
Desafíe las amenazas de la IA de vanguardia.

Con la confianza de

ADT Logo
NHL logo
Cognizant
InfoSys Logo
Louisiana State Seal
Schlumberger Logo
Ministry of Justice
State of North Dakota
CBTS
Green Bay Packers
Oneida Nation
ADT Logo
NHL logo
Cognizant
InfoSys Logo
Louisiana State Seal
Schlumberger Logo
Ministry of Justice
State of North Dakota
CBTS
Green Bay Packers
Oneida Nation

View video

Los ataques impulsados por IA exigen una defensa autónoma.

4 veces

Ataques más rápidos impulsados ​​por IA adversaria

15 minutos

Para que la IA analice en busca de una nueva vulnerabilidad

<2 horas

Para completar la exfiltración de datos 1

  • BENEFITS
    VENTAJAS

    Hacer frente a las amenazas a la velocidad de las máquinas

    Encuentra lo imposible

    Reduzca el MTTD a menos de 7 minutos con sensores de primera clase y telemetría en tiempo real.

    Rompa los silos y unifique los datos.

    Potencie el razonamiento de IA con un lago de datos a escala planetaria que ingiere más de 17 PB de contexto al día.

    Responda en tiempo real

    Reduzca el MTTR en un 98 % gracias a los agentes de IA y los manuales de estrategias que ejecutan más de 1900 millones de acciones automatizadas al año.

Impulse a su equipo. Supere a la IA adversaria.

¡Ya casi!

Rellene el formulario para verlo al instante.

Con la confianza de los líderes del sector

01
Los Green Bay Packers eliminan 120 horas de trabajo manual por semana gracias al motor autónomo de XSIAM.
02
CBTS reduce el MTTR de días a 13 segundos gracias a la respuesta a velocidad de máquina de Cortex.
03
La Nación Oneida reduce los costes un 20 % al tiempo que aumenta la ingesta de datos por siete para impulsar el SOC agéntico.
04
La NHL optimiza la eficiencia de su centro de operaciones de hockey (SOC) con un equipo reducido que utiliza la automatización basada en IA de Cortex XSIAM.

Vea el SOC agéntico en acción

Experimente Cortex

Este sitio está protegido por reCAPTCHA. Se aplican la Política de Privacidad y los Términos del Servicio de Google.
FAQ

Preguntas frecuentes

Los sistemas SIEM tradicionales se basan en la ingesta de logs estáticos y en consultas manuales, lo que los hace demasiado lentos para detener los ataques de IA de vanguardia que operan a la velocidad de las máquinas. Cortex XSIAM reemplaza por completo las arquitecturas SIEM tradicionales al unificar la ingesta de datos, aplicar razonamiento de IA para integrar la telemetría en informes de ataques unificados y resolver automáticamente hasta el 90 % de los casos de seguridad.
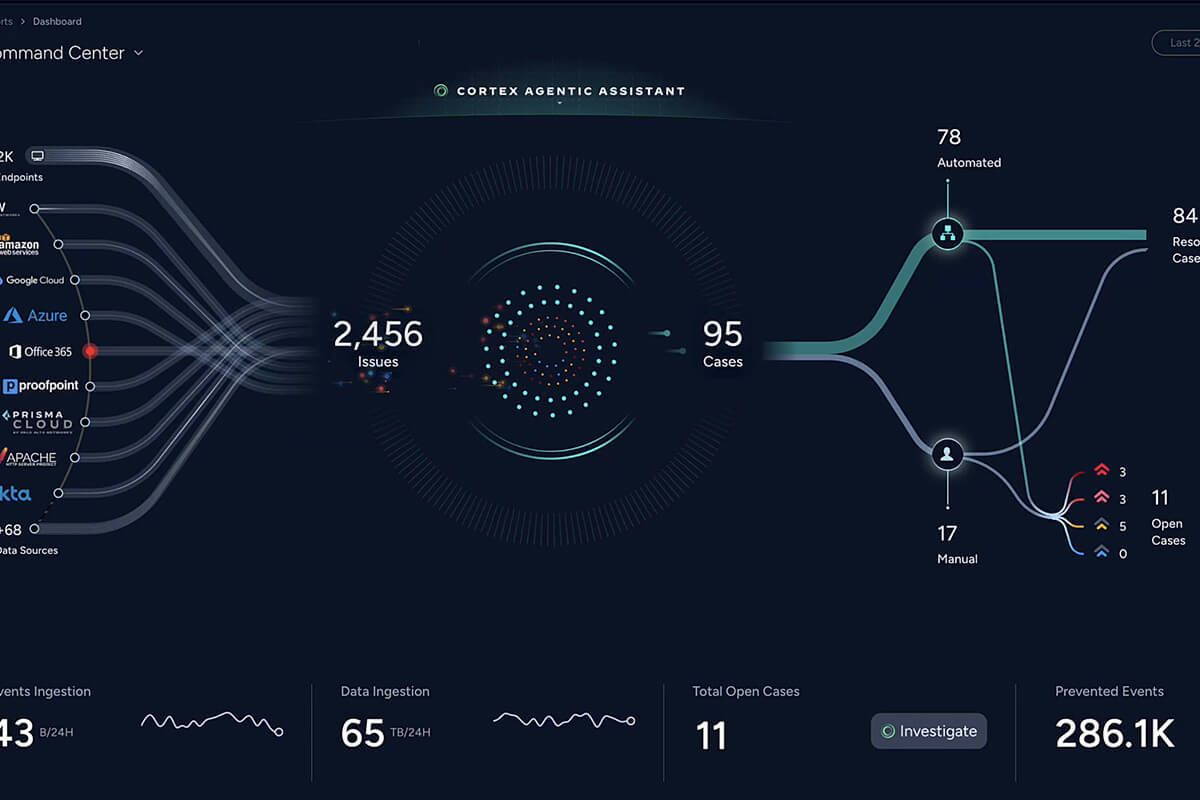
Un centro de operaciones de seguridad (SOC) agéntico proporciona a su equipo agentes de IA capaces de planificar, razonar y ejecutar flujos de trabajo de respuesta complejos de forma autónoma. Para contrarrestar las amenazas de la IA de vanguardia, Cortex XSIAM reduce el tiempo medio de detección (MTTD) a menos de 7 minutos y ejecuta más de 1900 millones de acciones automatizadas al año, lo que permite a los analistas centrarse en la defensa estratégica de alto impacto.
Sí. Cortex XSIAM elimina los silos de datos al ingerir de forma nativa la telemetría tanto de los sensores de Palo Alto Networks como de infraestructuras de terceros. Diseñada en torno a un lago de datos a gran escala capaz de gestionar más de 17 PB de telemetría a diario, la plataforma se integra con más de 1.100 soluciones. Esto garantiza una visibilidad ilimitada y un análisis de IA unificado en prácticamente cualquier fuente de datos.
Las implementaciones en el mundo real demuestran sistemáticamente mejoras drásticas en la eficiencia. Por ejemplo, en entornos empresariales se ha reducido el tiempo medio de resolución (MTTR) hasta en un 98 %, y algunas organizaciones han disminuido los tiempos de respuesta de varios días a tan solo 13 segundos. La automatización impulsada por IA también elimina importantes cargas administrativas, lo que ayuda a los equipos a eliminar hasta 120 horas de trabajo manual por semana, al tiempo que gestionan una escala masiva con una plantilla de seguridad reducida.
No se requiere ninguna preparación técnica avanzada ni asignación de la arquitectura de datos antes de su demostración. Al completar el formulario de solicitud, un experto en operaciones de seguridad se pondrá en contacto con usted para adaptar la experiencia a la configuración actual de su SOC. Durante la visita guiada, verá exactamente cómo Cortex XSIAM ingiere flujos de datos masivos y aprovecha la IA agéntica y los flujos de trabajo autónomos para detener las amenazas adversarias activas en tiempo real.

1Unit 42 Global Incident Response Report 2026, Palo Alto Networks, February 2026.