La era de la inteligencia artificial está redefiniendo la seguridad de redes
Amenazas aceleradas por la IA
La IA reduce el tiempo entre el descubrimiento de vulnerabilidades y el ataque, lo que permite ataques más rápidos y sofisticados.
+
Amenazas aceleradas por la IA
Detenga las amenazas avanzadas antes de que se produzcanReduzca la exposición y detenga las amenazas sofisticadas mediante una prevención en tiempo real impulsada por la IA.
-
La IA está ampliando la superficie de ataque
Los usuarios y los agentes de IA acceden a datos desde cualquier lugar, lo que aumenta la exposición y dificulta la protección coherente.
+
La IA está ampliando la superficie de ataque
Proteja a todos los usuarios y todas las cargas de trabajo, estén donde estén.Habilite un acceso rápido y seguro para los usuarios y los agentes de IA, al tiempo que protege las cargas de trabajo en todos los entornos mediante una seguridad elástica.
-
Las operaciones no pueden depender de la velocidad humana
Las herramientas fragmentadas y los flujos de trabajo manuales dificultan el mantenimiento de la postura de seguridad y la respuesta a la velocidad de las máquinas.
+
Las operaciones no pueden depender de la velocidad humana
Simplifique y amplíe las operaciones de seguridadUnifique la gestión y las operaciones en todo el entorno de seguridad de red, fortalezca la postura de seguridad y amplíe la experiencia a la velocidad de las máquinas.
-
La confianza digital se está redefiniendo
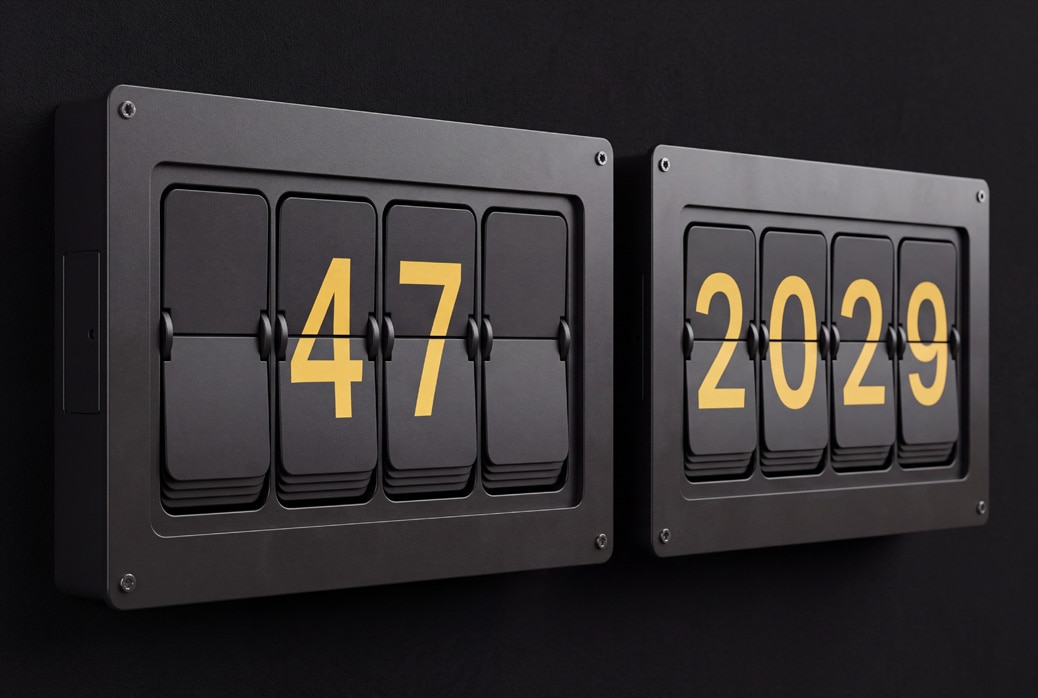
La reducción de los ciclos de vida de los certificados y el paso a la criptografía poscuántica ponen en riesgo la disponibilidad, la confianza y los datos cifrados.
+
La confianza digital se está redefiniendo
Modernice la confianza digital y prepárese para la era cuánticaAutomatice la gestión del ciclo de vida de los certificados para evitar interrupciones y desarrolle agilidad criptográfica para la transición a la era poscuántica.
-
InterSECt 2026 Keynote
Descubra cómo PAN-OS® 12.2 Ceres reduce la exposición antes de que empiecen los ataques.
Detenga las amenazas antes de que se produzcan. Simplifique las operaciones. Proteja todos los entornos de manera coherente.
Acceso seguro para la fuerza laboral agéntica
Prisma SASE es una plataforma de un solo proveedor impulsada por IA que unifica la seguridad en la nube, SD-WAN y navegadores para proteger a usuarios, agentes, datos e inteligencia artificial frente a amenazas de día cero.
Proteja las cargas de trabajo multinube, de contenedores y de IA con una prevención de amenazas uniforme, una implementación automatizada y una gestión flexible en todos los entornos.
En entornos multinube e IA: autogestionados o totalmente gestionados
Descubra los riesgos en la nube y la IA
Descubra los riesgos en la nube y la IA
Descubra las exposiciones de la nube, las cargas de trabajo y la IA, y valide la eficacia del cortafuegos con Cloud Network and AI Risk Assessment (CLARA).
Amplíe su infraestructura con una arquitectura de seguridad a hiperescala
Amplíe su infraestructura con una arquitectura de seguridad a hiperescala
Automatice la implementación de cortafuegos y la dirección del tráfico entre nubes mientras escala dinámicamente la protección para satisfacer las crecientes demandas de la inteligencia artificial.
Proteger las cargas de trabajo de Kubernetes y la IA
Proteger las cargas de trabajo de Kubernetes y la IA
Proteja contenedores, microservicios y cargas de trabajo de IA con prevención avanzada de amenazas de Capa 7 en el tráfico de aplicaciones.
Detenga las amenazas laterales con microperímetro
Detenga las amenazas laterales con microperímetro
Aísle las cargas de trabajo críticas y evite la propagación de amenazas laterales mediante la microsegmentación basada en el conocimiento de las aplicaciones.
La reducción de la vida útil de los certificados (hasta 47 días) y el paso a los estándares poscuánticos convierten la criptografía en un riesgo operativo continuo.
Convierta la infraestructura de red en tiempo real en un plano de control activo para lograr visibilidad criptográfica continua y reducir el riesgo.
Modernice la confianza y evite las interrupciones
Modernice la confianza y evite las interrupciones
Actualice certificados, PKI e identidades de máquinas de forma segura para eliminar interrupciones operativas sin afectar a las aplicaciones.
Alcance la preparación poscuántica
Alcance la preparación poscuántica
Automatice los ciclos de vida de los certificados y los flujos de trabajo criptográficos para crear un camino práctico y preparado para el futuro hacia la seguridad cuántica.
Plataforma de seguridad de red: inteligencia, operaciones y aplicación unificadas
Funciones clave
Detenga los ataques antes de que comiencen. Proteja su negocio a medida que evoluciona.
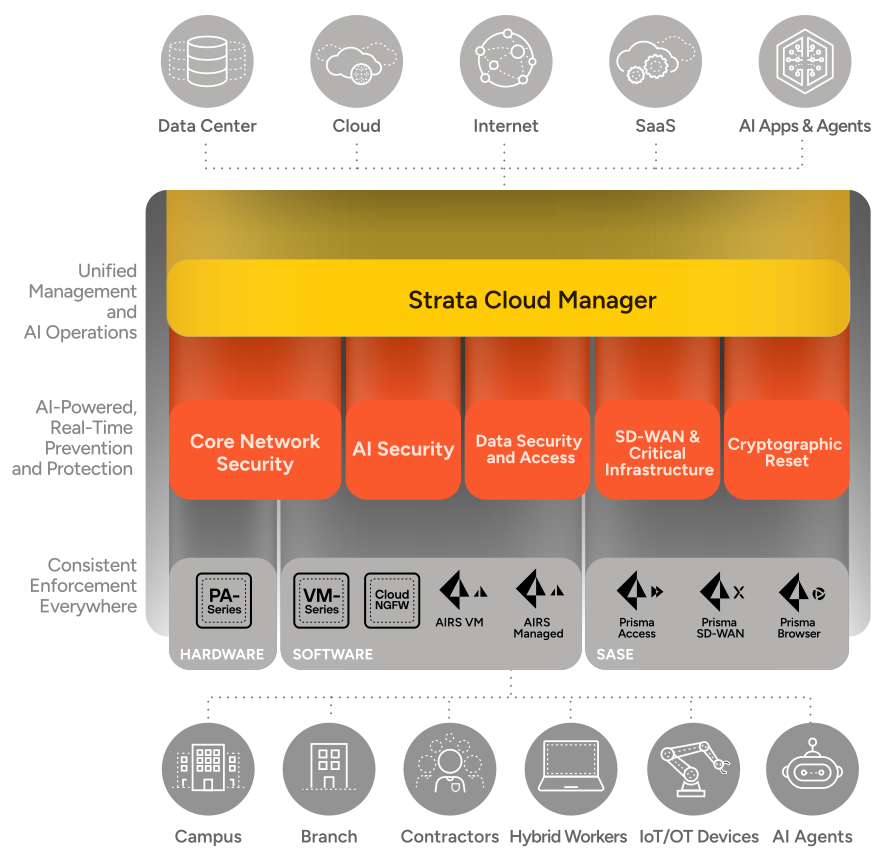
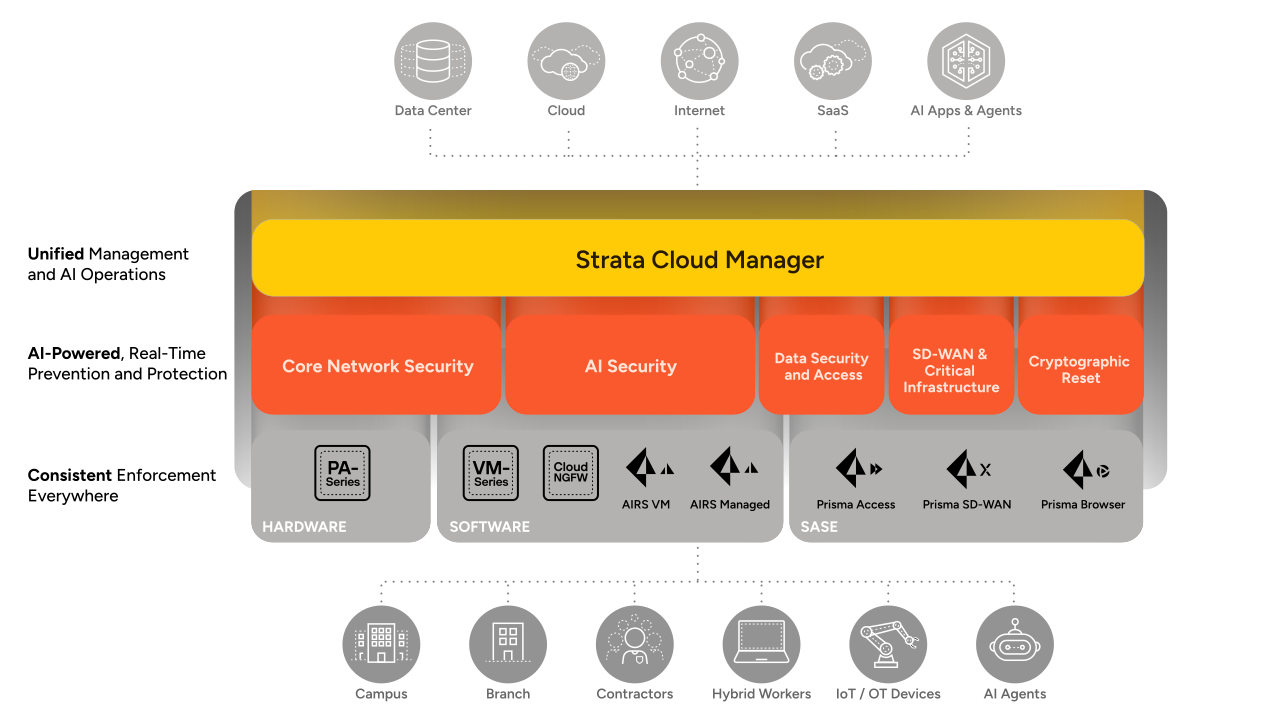
Proteja a las personas y las cargas de trabajo, simplifique las operaciones de seguridad y prepárese para las amenazas cuánticas con una plataforma de seguridad de red unificada.
"Desde el núcleo hasta el borde, Palo Alto Networks se ha integrado en toda nuestra red y ofrece un nivel de seguridad y protección que ningún otro proveedor puede igualar. Ahora contamos con una plataforma que nos permite visualizar toda la red".
Michael Sherwood, Director de Innovación y tecnología de la Ciudad de Las Vegas
"Tras una evaluación exhaustiva de las soluciones disponibles, quedó claro que Palo Alto Networks ofrece un enfoque holístico e integrado a través de una plataforma de gestión unificada". Esta plataforma no solo respalda nuestra estrategia de Zero Trust y las iniciativas de transformación digital, sino que también aborda las complejidades y riesgos asociados con la gestión de diversas soluciones puntuales en múltiples equipos".
Adhir Mattu, Director de Tecnologías de la información de NXP Semiconductors
"Strata Cloud Manager nos ha permitido automatizar muchas operaciones del NOC, como las actualizaciones de firmware, la aplicación de políticas y las actualizaciones de la red mediante scripts. Esto nos ha ahorrado muchas horas de trabajo manual, lo que nos permite adoptar un enfoque más holístico hacia nuestra empresa".
Joash Jaggernauth, Ingeniero jefe de redes de RaceTrac
"La plataformización es un pilar fundamental de nuestra estrategia de ciberseguridad. Está impulsada por IA, totalmente integrada, abierta y de extremo a extremo. Al abordar la complejidad, puede reducir drásticamente la postura de riesgo de Glen Dimplex, disminuir los costes y generar mejores oportunidades comerciales".
Andy Marshall, Director de Tecnologías de la información de Glen Dimplex
Una plataforma de seguridad de red utiliza un conjunto único de políticas y una única fuente de inteligencia sobre amenazas en toda la red, en lugar de herramientas separadas que no funcionan en conjunto. Cualquier amenaza detectada en un lugar se bloquea en todo el entorno. Palo Alto Networks ofrece esto para cortafuegos de hardware y software, SASE y navegadores, gestionados desde Strata Cloud Manager.
La IA de frontera permite a los atacantes encontrar vulnerabilidades y crear exploits funcionales en cuestión de minutos, por lo que los equipos ya no pueden depender del tiempo para aplicar parches. Los atacantes también utilizan la IA para automatizar el reconocimiento y ocultarse tras proxies residenciales y servicios en la nube de confianza. La seguridad de red debe detener los ataques antes de que alcancen su objetivo, no después de que ocurran.
Frontier Virtual Patching de Palo Alto Networks utiliza la IA de frontera para identificar vulnerabilidades y proteger los sistemas antes de que se hagan públicas, a menudo incluso antes de que exista un parche. Las firmas IPS llegan únicamente después de la divulgación de la vulnerabilidad. En sus primeros 60 días, nuestra plataforma de IA multimodal NOVA detectó más de 14 000 vulnerabilidades de código abierto no publicadas. Las protecciones se almacenan de forma segura para que los atacantes no puedan acceder a la información sensible sobre las vulnerabilidades.
Advanced IP Defense de Palo Alto Networks bloquea la propia infraestructura de los atacantes, por lo que no necesita un archivo o dominio malicioso. Esta tecnología localiza y valida continuamente las IP controladas por los atacantes, incluso detrás de proxies residenciales y servicios en la nube, y las bloquea antes de que comience el ataque. Zero Trust DNS impide que los atacantes se conecten directamente a una IP.
No. Los agentes de seguridad de red de Palo Alto Networks recomiendan acciones y solo ejecutan las que usted aprueba, dentro de las limitaciones establecidas. Seis agentes especializados ayudan con la implementación, la resolución de problemas, la configuración, la postura de seguridad, las amenazas y la protección de datos, para que su equipo pueda delegar tareas repetitivas y mantener el control.
Prisma SASE aplica las mismas reglas de acceso de mínimo privilegio a empleados, contratistas y agentes de IA, independientemente de dónde se conecten. En los dispositivos no gestionados, Prisma Browser brinda protección a nivel de cortafuegos dentro del navegador, sin necesidad de descifrar el tráfico. Los cortafuegos de Palo Alto Networks pueden verificar Prisma Browser, lo que permite bloquear los navegadores sin protección y reutilizar las políticas existentes.
Palo Alto Networks aplica una única política de seguridad y prevención de amenazas en las nubes públicas, Kubernetes, cargas de trabajo de IA y su centro de datos, mientras que los cortafuegos en la nube nativos suelen cubrir una única nube. Los cortafuegos de software y Prisma AIRS AI Runtime Security inspeccionan el tráfico en la capa de la aplicación y aíslan las cargas de trabajo, evitando que los atacantes se muevan entre ellas. Puede gestionarlos usted mismo o dejar que Palo Alto Networks los gestione como un servicio totalmente gestionado.
El reinicio criptográfico combina la reducción de la vida útil de los certificados, que pasará a 47 días, con la transición al cifrado poscuántico. Como la red puede ver todas las conexiones cifradas, Palo Alto Networks detecta los certificados que están a punto de caducar y el tráfico que no es resistente a la computación cuántica, automatiza las renovaciones y actualiza los sistemas heredados a estándares poscuánticos sin necesidad de modificar el código.
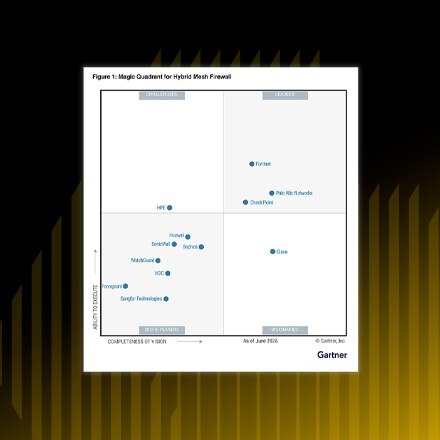
Palo Alto Networks alcanzó una eficacia de seguridad del 99,07 % en las pruebas independientes de SecureIQLab de 2026. La inteligencia proveniente de más de 70 000 clientes alimenta a Precision AI, lo que ayuda a prevenir casi 15 millones de amenazas nuevas y bloquea más de 31 mil millones de ataques diariamente. Gartner® nombra a Palo Alto Networks líder en dos ocasiones en la categoría de cortafuegos híbridos en malla y líder en cuatro ocasiones en SASE.
Seguridad de red diseñada para la era de la IA
Previene las amenazas antes, simplifica las operaciones y protege todos los entornos de manera coherente.
Gracias
Hemos recibido su consulta. Un experto de Palo Alto Networks se pondrá en contacto con usted en breve.
Reciba las últimas novedades, invitaciones a eventos y alertas de amenazas