Protección sin interrupciones del servicio
Blinde los activos de TO heredados que no se pueden parchear de forma integrada sin agentes invasivos, reinicios ni interrupciones operativas. Seguridad sin concesiones.

Frene las amenazas a la velocidad de las máquinas en
entornos de TO, 5G e IoT con ciberdefensa con IA.
CONFÍAN EN NOSOTROS




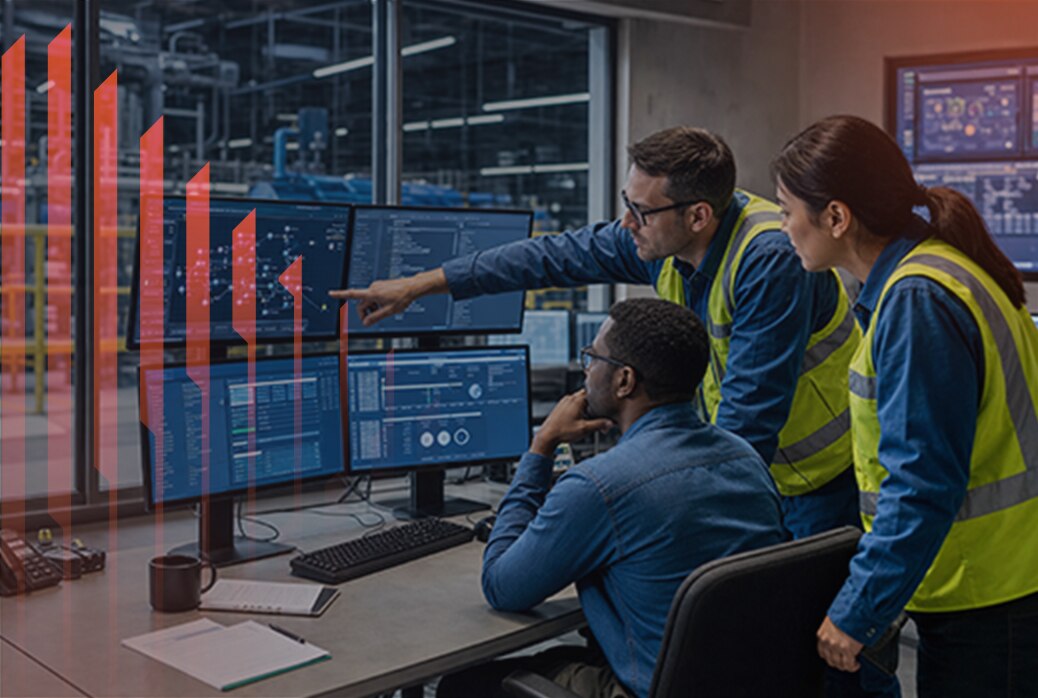
Infraestructura de TO segura
Proteja los activos, redes y operaciones remotas que mantienen los entornos industriales en funcionamiento con una seguridad con IA proactiva.
Eliminación de ángulos muertos en los activos
Disfrute de una visibilidad continuada y en tiempo real de los activos heredados, privados y basados en IA sin necesidad de añadir nuevos sensores ni de interrumpir las operaciones.
Priorización del riesgo operativo
Pondere la gravedad de las vulnerabilidades según la criticidad de los activos y la exposición de la red para reducir el volumen de alertas superfluas y detectar los riesgos que suponen una verdadera amenaza para la disponibilidad.
La seguridad en línea es obligada
Combine la visibilidad centrada en los activos con medidas de control activas para detener el movimiento lateral y los ataques a velocidad de máquina antes de que alcancen los procesos esenciales.
Protección de los activos que no se pueden parchear
Aplique parches virtuales con IA a la capa de red para proteger las redes de TO frente a las amenazas derivadas del uso malicioso de la IA, sin necesidad de interrumpir el servicio para realizar tareas de mantenimiento.
Hablar con un especialista en seguridad de infraestructuras esenciales
Evalúe su estrategia de seguridad de TO, identifique ángulos muertos críticos y trace un plan para fortalecer y simplificar la protección.
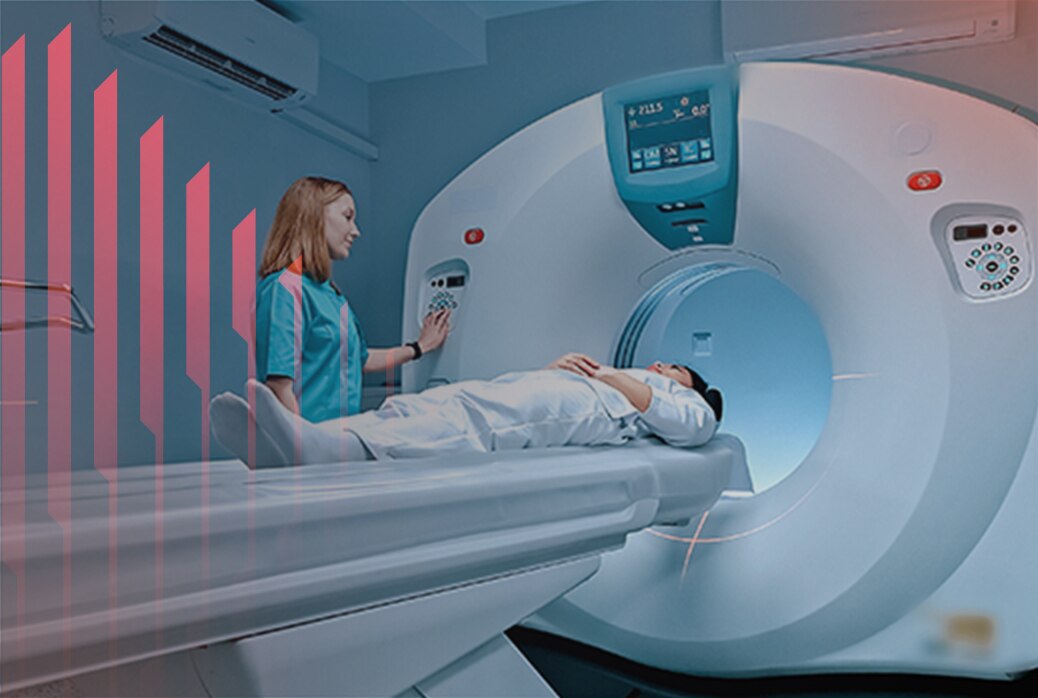
Hablar con un expertoSistemas sanitarios seguros
Proteja los activos clínicos y la seguridad de los pacientes mediante la detección de dispositivos IoMT sin agentes, la priorización de riesgos y la aplicación de parches virtuales sin interrumpir el flujo de trabajo.
Icono de detección de dispositivos IoMT sin agentes
Realice un perfil de todos los dispositivos médicos conectados —desde bombas de infusión hasta equipos de diagnóstico por imagen— y descubra su uso clínico real sin riesgos para el firmware ni interrupciones en el flujo de trabajo.
Priorización del riesgo clínico
Calibre la criticidad de cada dispositivo, su función clínica y las rutas de ataque para reducir el volumen de alertas en un 90 % y permitir que los equipos tomen medidas para paliar el riesgo de forma segura sin tener que consultar al personal clínico para cada decisión.
Aplicación de medidas de protección nativas
Aplique parches virtuales con IA para las CVE que no se pueden parchear y bloquee un 69 % más de tráfico de comando y control evasivo de manera integrada antes de que alcance algún equipo del que dependan vidas humanas.
Automatización del cumplimiento normativo
Se integra a la perfección con las bases de datos clínicas de CMMS (AIMS3 o Nuvolo, por ejemplo) y genera evidencias listas para auditorías, alineadas con los requisitos de la HIPAA y el NIST CSF 2.0, sin necesidad de añadir datos manualmente.
Hablar con un especialista en seguridad de infraestructuras esenciales
Valore su estrategia de seguridad de los dispositivos IoMT, identifique ángulos muertos y riesgos sin detectar, y refuerce la protección en todos los dispositivos médicos conectados y entornos clínicos.
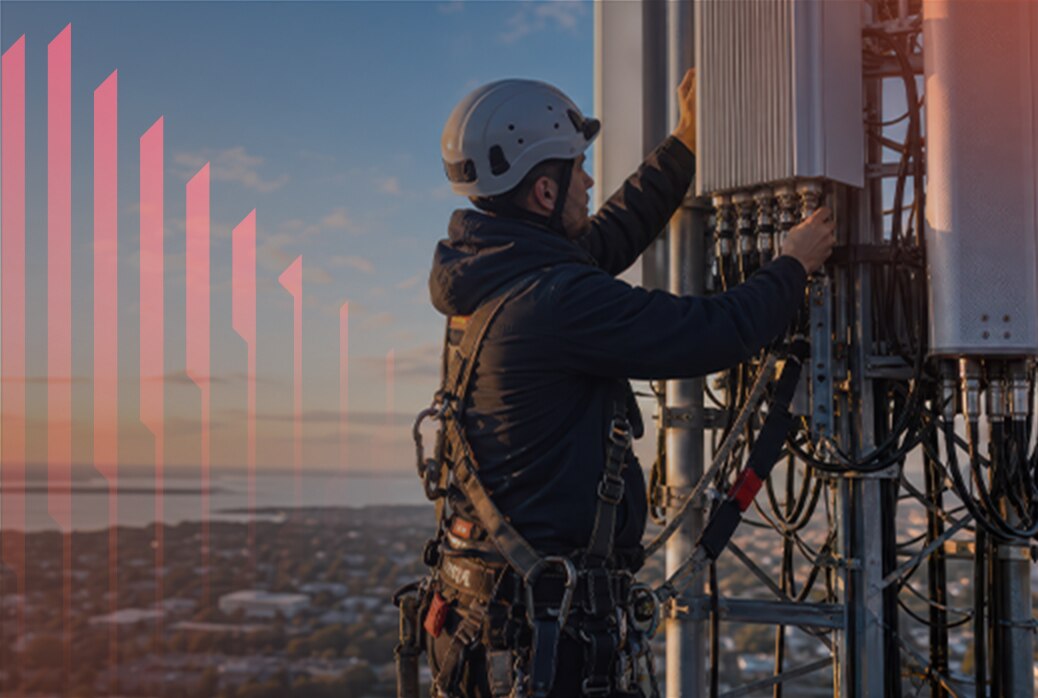
Hablar con un expertoRedes 5G y LTE empresariales seguras
Implemente la seguridad Zero Trust en las redes empresariales de TO y telefonía móvil gracias a la inteligencia sobre las identidades de los abonados y a la prevención de amenazas integrada, del perímetro a la nube.
Periferia hiperconvergente
Combine las funciones de enrutamiento, conmutación e interfaces SD-WAN y WAN múltiples en un cortafuegos NGFW compacto, optimizado para la tecnología cuántica y de diseño resistente para proteger las redes de TO y de acceso móvil.
Bloqueo de amenazas a velocidad de máquina
Elimine el retraso que supone la intervención humana deteniendo los movimientos laterales y los ataques de IA de frontera en tiempo real para evitar que el acceso inicial tenga repercusiones operativas.
Seguridad empresarial 5G
La seguridad de la red de acceso del perímetro a la nube elimina la fragmentación de las políticas e inspecciona el tráfico integrado en la capa de TO, lo que permite un acceso Zero Trust desde el perímetro 5G hasta el núcleo y las cargas de trabajo de IA.
Cortafuegos NGFW reforzados
Los nuevos NGFW, que dan prioridad a la seguridad, están diseñados para resistir condiciones ambientales adversas y proteger las infraestructuras esenciales en el extremo más remoto del perímetro. No llevan ventilador, cuentan con la clasificación IP40 y están homologados para resistir golpes y vibraciones, lo que los hace aptos para los entornos más exigentes.
Hablar con un especialista en seguridad de infraestructuras esenciales
Valore su estrategia de seguridad de la red 5G privada, identifique ángulos muertos y déficits de protección, y refuerce la seguridad de los usuarios, los dispositivos y la infraestructura conectada.
Hablar con un experto

 «Leadership Compass» de KuppingerCole para el acceso remoto
seguro a dispositivos TO-ICS